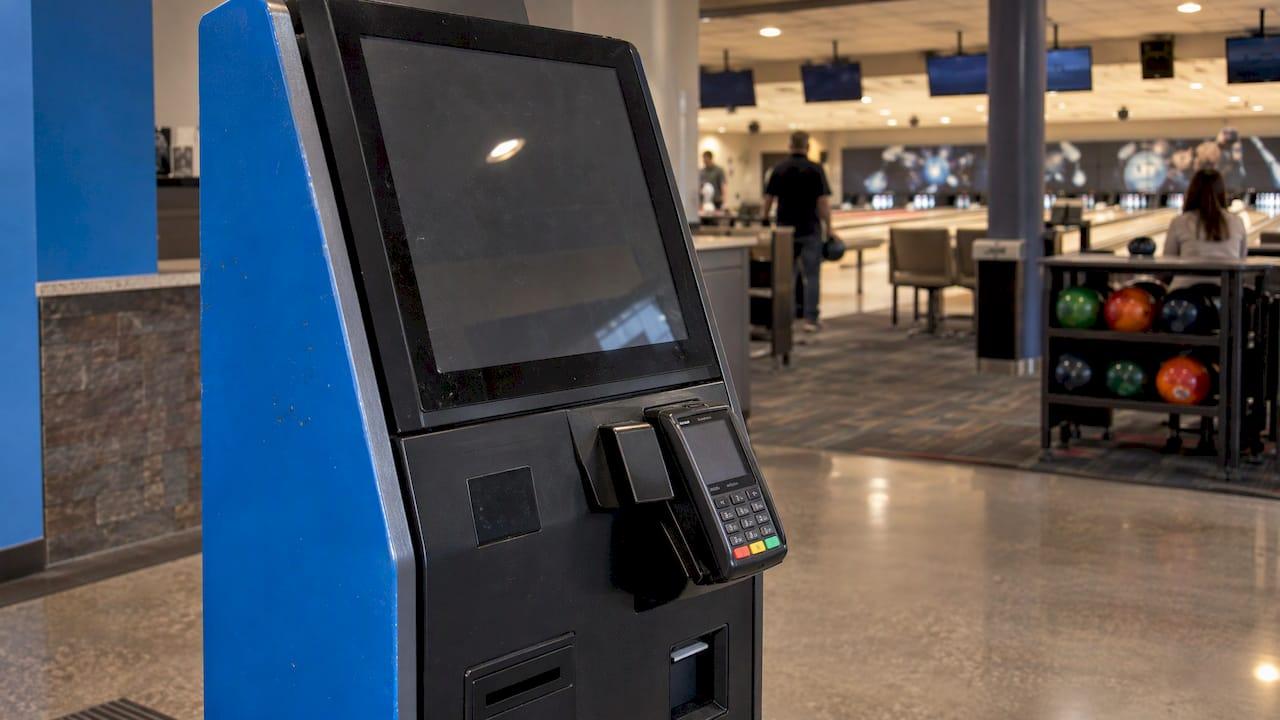
Ja, PCI DSS gilt auch für deinen Kiosk, sobald dort mit Karte bezahlt wird. Dass niemand danebensteht, ändert daran nichts. Entscheidend ist, welche Teile des Kiosks Kartendaten überhaupt zu sehen bekommen. Ein zertifiziertes Zahlungsmodul, das die Daten sofort verschlüsselt, hält deinen Aufwand klein. Hier erfährst du, welche Standards zählen, wer wofür zuständig ist und wie du die Compliance Schritt für Schritt nachweist.
Kurz gesagt
- ✅ PCI DSS gilt immer, wenn ein Kiosk Kartendaten speichert, verarbeitet oder überträgt. Unbeaufsichtigt heißt nicht ausgenommen.
- 🔒 Der Geltungsbereich ist der Hebel: Sieht die Kiosk-Software keine Kartennummern, bleibt viel Technik außen vor.
- 💳 Zertifizierte Hardware zählt: Der Kartenleser sollte ein PCI-PTS-zugelassenes Gerät sein, am besten in einer gelisteten P2PE-Lösung.
- 🏦 Dein Acquirer gibt den Nachweis vor: Er sagt dir, welchen Fragebogen (SAQ) du ausfüllst.
- 🔍 Prüfen gehört dazu: Unbeaufsichtigte Terminals musst du regelmäßig auf Manipulation kontrollieren.
Inhaltsverzeichnis
- Wann dein Kiosk unter PCI DSS fällt
- PCI DSS, PTS, P2PE und EMV im Überblick
- Wer ist wofür zuständig?
- Sicherheitsmaßnahmen am Kiosk: deine Checkliste
- Beispiel: ein Kino mit zwei Kiosken
- So weist du deine PCI-Compliance nach
- Was bei fehlender Compliance droht
- Unsere Sicht als Betreiber von Ladestationen
- Powerbank-Stationen für deinen Standort
- Häufige Fragen zur PCI-Compliance bei Kiosken
- Quellen
Wann dein Kiosk unter PCI DSS fällt
Der Payment Card Industry Data Security Standard (PCI DSS) wird vom PCI Security Standards Council herausgegeben. Er ist in den USA kein Gesetz. Die Kartenmarken verlangen ihn aber über deinen Vertrag mit der Bank, die deine Kartenzahlungen abwickelt.
Laut PCI DSS v4.0 gelten die Anforderungen für die sogenannte Cardholder Data Environment (CDE). Dazu gehören alle Systemkomponenten, Personen und Prozesse, die Karteninhaberdaten oder sensible Authentifizierungsdaten speichern, verarbeiten oder übertragen. Dazu kommen Systeme mit uneingeschränkter Verbindung zu diesen Komponenten und alles, was die Sicherheit der CDE beeinträchtigen könnte. Den Umfang bestätigst und dokumentierst du selbst, so verlangt es Anforderung 12.5.2.
Für einen Kiosk heißt das ganz konkret:
- Fall 1: Die Kiosk-Software sieht Kartennummern. Dann liegen der Kiosk-PC, sein Betriebssystem und das Netzwerk im Geltungsbereich. Das bedeutet viel Arbeit.
- Fall 2: Ein Zahlungsmodul verschlüsselt intern. Wenn das Modul die Kartendaten selbst verschlüsselt und direkt an den Zahlungsabwickler schickt, kann der Kiosk-PC außerhalb des Geltungsbereichs bleiben. Die Software meldet nur Betrag und Ergebnis.
Wichtig: Ein unbeaufsichtigter Kiosk ist nie automatisch außerhalb des Geltungsbereichs. Auch das Zahlungsterminal selbst bleibt Teil der CDE. Fall 2 macht deinen Aufwand kleiner, nicht null.
Wie Betreiber anderer unbeaufsichtigter Anlagen damit umgehen, zeigt ein Blick auf PCI-Kontrollen für Marina-Betreiber. Die Fragen sind dieselben: Wo wird die Karte gelesen, wer sieht die Daten, und wer kontrolliert das Gerät vor Ort?
Mehr zum Schutz von Stationen ohne Personal findest du in unserem Leitfaden zur Sicherheit unbeaufsichtigter Kioske.
PCI DSS, PTS, P2PE und EMV im Überblick
Rund um Kioskzahlungen fallen vier Begriffe immer wieder. Sie meinen nicht dasselbe. Jeder Standard regelt eine andere Ebene.
| Standard | Was er regelt | Wen er betrifft | Was das für dich heißt |
|---|---|---|---|
| PCI DSS | Schutz der Kartendaten in deiner gesamten Umgebung | Dich als Händler bzw. Betreiber | Du musst die Anforderungen für deinen Geltungsbereich erfüllen und nachweisen |
| PCI PTS POI | Sicherheit des Geräts, an dem die Karte gelesen oder die PIN eingegeben wird | Hersteller von Terminals und Kartenlesern | Du setzt ein zugelassenes Gerät ein |
| PCI P2PE | Verschlüsselung vom Kartenleser bis zur Entschlüsselung beim Anbieter | Anbieter von Verschlüsselungslösungen | Eine gelistete Lösung kann deinen Prüfaufwand deutlich senken |
| EMV | Chiptechnik von Karte und Leser | Kartenmarken und Gerätehersteller | Kein PCI-Standard, aber Teil moderner Kartenleser |
PCI PTS: das zugelassene Zahlungsgerät
Der PCI PTS POI Standard legt Sicherheitsanforderungen für Geräte fest, die PINs, Kontodaten und andere sensible Zahlungsdaten am Punkt der Zahlung schützen. Er deckt ausdrücklich auch Unattended Payment Terminals (UPT), PIN-Eingabegeräte und sichere Kartenleser ab. Unabhängige, vom Council anerkannte Labore prüfen die Geräte.
Für Kioske gilt: Du brauchst für die Kartenannahme ein PCI-zugelassenes PTS-POI-Gerät. Eine Lösung nach dem Muster „Tablet mit App statt Terminal“ reicht unbeaufsichtigt nicht. Software-Zahlungen auf handelsüblichen Geräten sind laut POSZEO nach dem SPoC-Standard nur für bediente Umgebungen gedacht.
PCI P2PE: Verschlüsselung von Anfang an
Der P2PE-Standard beschreibt, wie Zahlungsdaten vom Erfassungspunkt im Terminal bis zur Entschlüsselung beim Lösungsanbieter verschlüsselt bleiben. Eine gelistete P2PE-Lösung kann den Prüfaufwand deutlich reduzieren, oft mit dem kürzeren Fragebogen SAQ P2PE. Eine selbst gebaute, nicht validierte Verschlüsselung bringt diesen Vorteil nicht.

Eine Regel hilft dir bei jeder Ausschreibung: Die PTS-Zulassung gilt für das Zahlungsmodul, nicht für den ganzen Kiosk. Frag deshalb nicht nach einem „PCI-zertifizierten Kiosk“, sondern danach, welche zugelassenen Komponenten verbaut sind und ob ihre Zulassung beim Einbau erhalten bleibt.
Wer ist wofür zuständig?
PCI-Compliance ist Teamarbeit. Jede Partei trägt einen Teil. Diese Übersicht zeigt, wer was übernimmt:
| Beteiligter | Rolle | Typische Aufgaben |
|---|---|---|
| Du als Händler bzw. Betreiber | Nimmt die Kartenzahlung an | Geltungsbereich festlegen, Fragebogen ausfüllen, Gerät vor Ort prüfen |
| Acquirer (deine Bank) | Vertragspartner für die Kartenakzeptanz | Legt fest, welchen Nachweis du erbringst |
| Zahlungsabwickler (Processor) | Leitet die Transaktion weiter | Verarbeitet die Daten in seiner eigenen geprüften Umgebung |
| Terminal- bzw. Lösungsanbieter | Liefert Kartenleser und Verschlüsselung | Stellt zugelassene PTS-Geräte und ggf. eine gelistete P2PE-Lösung bereit |
| Kiosk-Integrator | Baut alles zusammen | Setzt zugelassene Komponenten ein, ohne deren Zulassung zu verletzen |
Der Acquirer entscheidet, welches Self-Assessment Questionnaire du ausfüllst. Kläre das also früh, am besten bevor du Hardware bestellst.
Sicherheitsmaßnahmen am Kiosk: deine Checkliste
Was du konkret umsetzen musst, hängt von deinem Geltungsbereich ab. Diese Punkte gehören bei fast jedem Zahlungskiosk dazu:
- 🖥️ Betriebssystem abspecken. Auf dem Kiosk läuft nur, was für den Betrieb nötig ist. Kein Browser für alles, keine offenen Dienste.
- 🌐 Netzwerk begrenzen. Der Kiosk spricht nur mit den Diensten, die er braucht. Trenne ihn vom Gäste-WLAN und vom Büronetz deines Standorts.
- 🩹 Patches zügig einspielen. Sicherheitsupdates für kritische oder hochriskante Schwachstellen installierst du laut PCI DSS innerhalb eines Monats nach Veröffentlichung.
- 🔑 Zugriffe absichern. Administrative und Remote-Zugänge laufen mit Mehr-Faktor-Authentifizierung und werden protokolliert.
- 🔍 Terminals auf Manipulation prüfen. PCI DSS verlangt in Anforderung 9.5.1.2, POI-Geräte regelmäßig auf Manipulation und Austausch zu untersuchen.
- 📋 Prüfrhythmus begründen. Wie oft und wie du prüfst, legst du nach Anforderung 9.5.1.2.1 in einer gezielten Risikoanalyse fest (Anforderung 12.3.1).
- 👥 Personal schulen. Wer am Standort arbeitet, sollte wissen, wie ein manipulierter Kartenleser aussieht und wen er dann anruft.
Der Standort macht beim Prüfrhythmus einen großen Unterschied. Ein unbeaufsichtigter Kiosk an einem Ort, der rund um die Uhr offen ist, braucht laut Verifone deutlich häufigere Kontrollen als ein Terminal hinter einer Theke mit Kamera. Ein Einkaufszentrum mit Nachtschließung bewertest du also anders als einen Bahnhof.
Für den Fernzugriff gilt: Hardware-Sicherheitsschlüssel machen die Mehr-Faktor-Anmeldung robust. Wie das funktioniert, zeigt diese Übersicht zu YubiKey-Schlüsseln mit FIPS-Zertifizierung.
Tipps zur sicheren Gestaltung kontaktloser Zahlungen findest du in unserem Beitrag sicher kontaktlos bezahlen.
Beispiel: ein Kino mit zwei Kiosken
Stell dir ein Kino vor. Im Foyer steht ein Ticketkiosk, daneben ein Snackautomat mit Kartenleser. Beide laufen ohne Personal, auch spät abends.
So gehst du die Prüfung an:
- Ticketkiosk: Die Kiosk-Software zeigt Filme und Plätze an. Die Karte liest ein eingebautes PTS-Modul mit P2PE. Die Software erhält nur „bezahlt“ oder „abgelehnt“. Der Kiosk-PC kann damit aus dem Kern des Geltungsbereichs herausfallen. Das Zahlungsmodul selbst bleibt drin.
- Snackautomat: Hier sitzt ein eigenständiges Terminal mit eigener Verbindung zum Zahlungsabwickler. Du prüfst, ob es im Netz vom Kassensystem und vom Gäste-WLAN getrennt ist.
- Kontrollen: Das Foyer ist abends kaum besetzt. Deine Risikoanalyse legt deshalb fest, dass das Personal beide Leser bei jeder Schließung kurz auf Aufsätze, lose Teile und beschädigte Siegel prüft.
- Nachweis: Mit diesen Unterlagen gehst du zu deinem Acquirer. Er sagt dir, welchen SAQ du für beide Geräte ausfüllst.
Wie kontaktloses Bezahlen am Terminal technisch funktioniert, erklärt unser Beitrag zum Tap to Pay Kiosk.
So weist du deine PCI-Compliance nach
Compliance ist kein einmaliges Zertifikat. Du bestätigst sie regelmäßig gegenüber deinem Acquirer. So gehst du vor:
- Geltungsbereich festlegen. Halte fest, wo die Karte gelesen wird, welche Systeme Kartendaten sehen und welche Netze verbunden sind. Dokumentiere das nach Anforderung 12.5.2.
- Händlerstufe klären. Dein Acquirer ordnet dich nach deinem jährlichen Transaktionsvolumen einer Stufe zu. Die Grenzen können je nach Kartenmarke unterschiedlich sein.
- Fragebogen auswählen lassen. Kleine und mittlere Betreiber füllen in der Regel jährlich einen Self-Assessment Questionnaire (SAQ) aus. Welcher es ist, sagt dir dein Acquirer.
- Bestätigung einreichen. Zum SAQ gehört die Attestation of Compliance (AOC), die du deinem Acquirer übermittelst.
- Netzwerk-Scans einplanen. Je nach Vorgabe deines Acquirers kommen regelmäßige Scans durch einen zugelassenen Scan-Anbieter (ASV) dazu.
- Jedes Jahr wiederholen. Ändert sich etwas an Hardware, Software oder Netzwerk, prüfst du den Geltungsbereich neu.
Wie die jährliche Selbstauskunft und die Prüfung eingebundener Skripte bei Online-Zahlungen aussehen, zeigt dieser Beitrag zu PCI-DSS-Anforderungen und Scope-Checks. Viele Kiosk-Betreiber verkaufen zusätzlich online, dann gilt der Geltungsbereich auch dort.
Was bei fehlender Compliance droht
Wer die Vorgaben ignoriert, riskiert mehr als eine Mahnung. Mögliche Folgen sind laut SiteGrade:
- monatliche Strafzahlungen über deinen Acquirer
- höhere Transaktionsgebühren
- Kosten für eine forensische Untersuchung nach einem Vorfall
- im schlimmsten Fall der Verlust der Kartenakzeptanz
Für einen Kiosk ohne Bargeld bedeutet der letzte Punkt: kein Umsatz mehr. Deshalb lohnt es sich, den Nachweis jedes Jahr pünktlich zu erbringen.
Die aktuelle Version im Blick behalten
PCI DSS gilt laufend. Es gibt keine einmalige „Kiosk-Frist“, aber neue Versionen bringen neue Pflichten. Mit Version 4.0 hat das Council einige Anforderungen bis zum 31. März 2025 als Best Practice eingeführt. Seit diesem Datum sind sie verpflichtend, darunter die Mehr-Faktor-Authentifizierung für alle Zugriffe auf die CDE und die gezielte Risikoanalyse für die Prüfung der Terminals. Einen kompakten Überblick über die Änderungen bietet dieser Artikel zur neuen PCI-DSS-Version.
Die geltende Fassung und alle Dokumente findest du immer in der Dokumentenbibliothek des PCI SSC.
Unsere Sicht als Betreiber von Ladestationen
Wir betreiben unbemannte Powerbank-Stationen. Für uns ist Zahlungssicherheit deshalb kein Nebenthema, sondern Teil des Produkts.
Unsere Erfahrung: Je weniger ein Standort selbst mit Kartendaten zu tun hat, desto entspannter ist der Betrieb. Deshalb bezahlen deine Gäste bei uns direkt am Terminal, per Karte, Apple Pay, Google Pay oder Girocard. Keine App, keine Registrierung.
Für dich als Standortinhaber oder Franchise-Partner heißt das: Du musst dich nicht um Technik oder Support kümmern. Wir überwachen alle Stationen zentral und aus der Ferne. So fällt auf, wenn an einer Station etwas nicht stimmt.
Gerade im Außenbereich zählt robuste Hardware. Unsere Outdoor-Stationen sind wetterfest und vandalismussicher. Das passt zu dem, was PCI DSS für unbeaufsichtigte Geräte im Blick hat: ein Terminal, das auch ohne Personal geschützt bleibt.
aecharge.brand
Powerbank-Stationen für deinen Standort
Du möchtest deinen Gästen Strom fürs Handy anbieten, ohne dich um Zahlungstechnik zu kümmern? Mit Æcharge bekommst du eine vollautomatische Station, an der deine Gäste eine Powerbank direkt am Terminal leihen. Die Kabel für USB-C, Lightning und Micro-USB sind integriert, und die Rückgabe klappt flexibel an jeder Station.
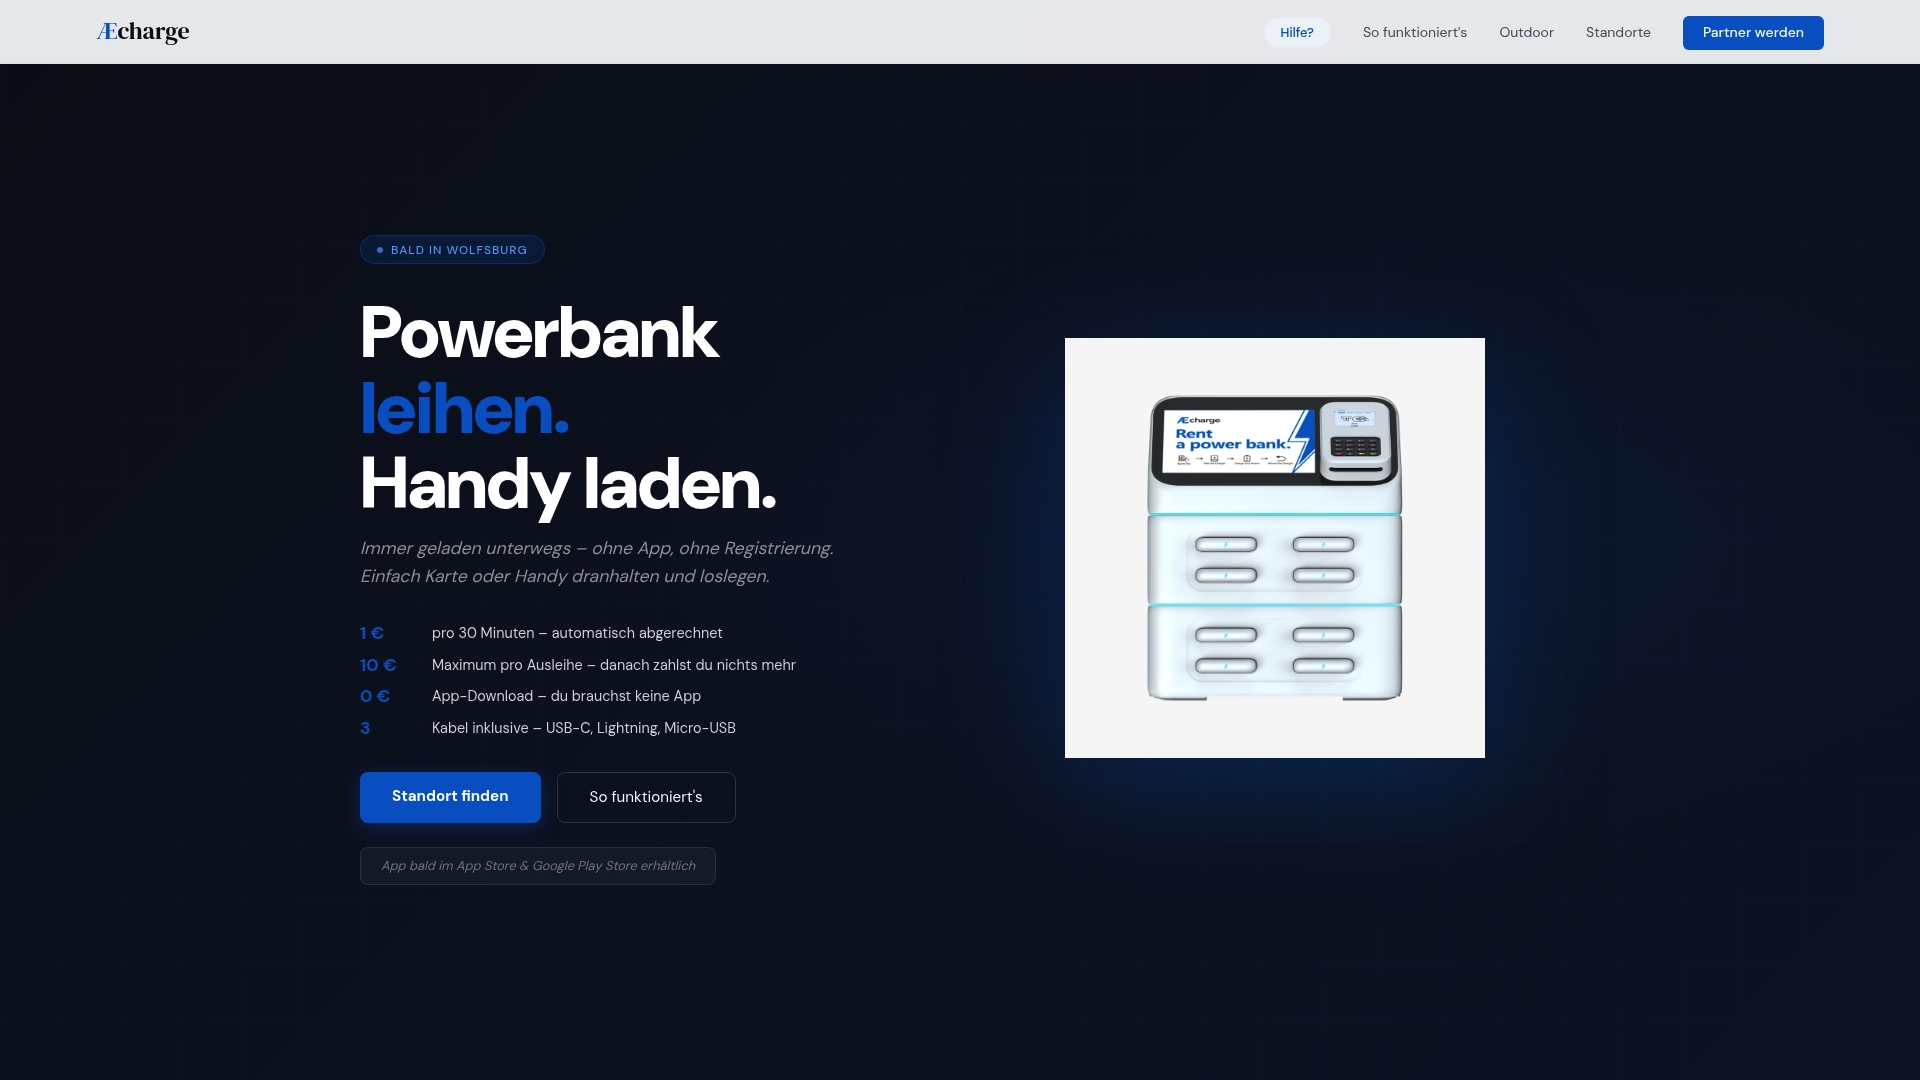
Der digitale Werbescreen an der Station bietet zusätzlich Platz für lokale Werbung. Schau dir an, wie Powerbank leihen mit Æcharge funktioniert, und frag eine Station für deinen Standort an. Wie die Kartenzahlung dabei konkret abläuft, liest du in unserem Beitrag zur Kartenzahlung beim Powerbank-Sharing.
Häufige Fragen zur PCI-Compliance bei Kiosken
Ist PCI DSS in den USA gesetzlich vorgeschrieben?
Nein, PCI DSS ist kein Bundesgesetz. Die Kartenmarken verlangen die Einhaltung aber über deinen Vertrag mit dem Acquirer. Wer Kartenzahlungen annimmt, muss die Vorgaben also trotzdem erfüllen.
Gibt es einen „PCI-zertifizierten Kiosk“?
Nicht als Ganzes. Zugelassen werden einzelne Komponenten wie das PTS-Zahlungsgerät oder eine P2PE-Lösung. Für deine Compliance zählt, dass diese Komponenten richtig eingebaut sind und du deinen Teil der Anforderungen erfüllst.
Welchen Fragebogen muss ich als Kiosk-Betreiber ausfüllen?
Das legt dein Acquirer fest. Er richtet sich nach deinem Transaktionsvolumen und danach, wie deine Zahlungslösung aufgebaut ist. Mit einer gelisteten P2PE-Lösung ist oft der kürzere SAQ P2PE möglich.
Wie oft muss ich ein unbeaufsichtigtes Terminal prüfen?
Eine feste Zahl gibt PCI DSS nicht vor. Du legst Häufigkeit und Art der Kontrollen in einer gezielten Risikoanalyse fest. Orte mit langen Öffnungszeiten und wenig Aufsicht brauchen häufigere Kontrollen.
Was mache ich, wenn die Kartenzahlung am Kiosk ausfällt?
Prüfe zuerst Strom und Verbindung und informiere deinen Zahlungsanbieter. Praktische Sofortlösungen findest du in unserem Beitrag zum Ausfall der Kartenzahlung am Automaten.
Quellen
- PCI DSS v4.0 (deutsche Fassung), PCI Security Standards Council
- PCI PTS POI Standard, PCI Security Standards Council
- Standards und Dokumente, PCI Security Standards Council
- Self-Service Kiosk Payments: Hardware and Compliance, Celer Merchants
- PCI for Self-Service Kiosks: Unattended Guide, POSZEO
- PCI PTS vs P2PE vs PCI DSS, POSZEO
- Payment terminal security best practices, Verifone
- PCI DSS 4.0.1 Ecommerce Compliance Guide, SiteGrade